Domain domainabuse.de kaufen?
Wir ziehen mit dem Projekt
domainabuse.de um.
Sind Sie am Kauf der Domain
domainabuse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain domainabuse.de kaufen?
Wie lautet das deutsche Wort für Nutritional Yeast?
Das deutsche Wort für Nutritional Yeast ist "Nährhefe" oder auch "Hefeflocken". Es handelt sich dabei um inaktive Hefekulturen, die reich an Nährstoffen wie B-Vitaminen und Proteinen sind und häufig als Geschmacksverstärker oder vegane Käsealternative verwendet werden. **
Was ist Whiskyhefe 2? - What is Whisky yeast 2?
Whiskyhefe 2 ist eine spezielle Hefe, die zur Herstellung von Whisky verwendet wird. Sie trägt zur Fermentation des Malzes bei und beeinflusst dadurch den Geschmack und das Aroma des Whiskys. Diese Hefeart wird sorgfältig ausgewählt, um die gewünschten Eigenschaften des Endprodukts zu erzielen. Whiskyhefe 2 spielt eine wichtige Rolle im Herstellungsprozess von Whisky und trägt maßgeblich zum einzigartigen Charakter des Getränks bei. **

Ähnliche Suchbegriffe für Yeast
Top-Angebote
Produkte zum Begriff Yeast:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwierig zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung von Menschen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen, sowohl finanziell als auch emotional. **
-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwer zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking schwerwiegende Straftaten sind, die negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung anderer Personen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen und sollten gleichermaßen verurteilt werden. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Was ist Spam-Betrug?
Spam-Betrug bezieht sich auf betrügerische Aktivitäten, bei denen Spam-E-Mails oder Nachrichten verwendet werden, um Personen zu täuschen und sie dazu zu bringen, persönliche Informationen preiszugeben oder Geld zu überweisen. Diese Betrugsversuche können verschiedene Formen annehmen, wie z.B. Phishing, in denen gefälschte E-Mails vorgeben, von vertrauenswürdigen Unternehmen zu stammen, um persönliche Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails oder Nachrichten nicht zu öffnen oder auf sie zu antworten. **


Was kann man gegen Hacking oder Phishing auf krakentokens.com tun?
Um sich vor Hacking oder Phishing auf krakentokens.com zu schützen, sollten Sie einige Sicherheitsvorkehrungen treffen. Stellen Sie sicher, dass Sie eine starke und einzigartige Passphrase für Ihr Konto verwenden und aktivieren Sie die Zwei-Faktor-Authentifizierung. Seien Sie vorsichtig bei verdächtigen E-Mails oder Links, die Sie möglicherweise dazu auffordern, Ihre Anmeldedaten preiszugeben, und melden Sie verdächtige Aktivitäten sofort dem Kundensupport von krakentokens.com. **
Bist du auf einen Phishing-Betrug reingefallen?
Als KI habe ich keine persönlichen Erfahrungen oder Emotionen, daher kann ich nicht auf Phishing-Betrug hereinfallen. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. Wenn du Fragen zum Thema Phishing hast, stehe ich dir gerne zur Verfügung. **
Top-Angebote
Produkte zum Begriff Yeast:
-
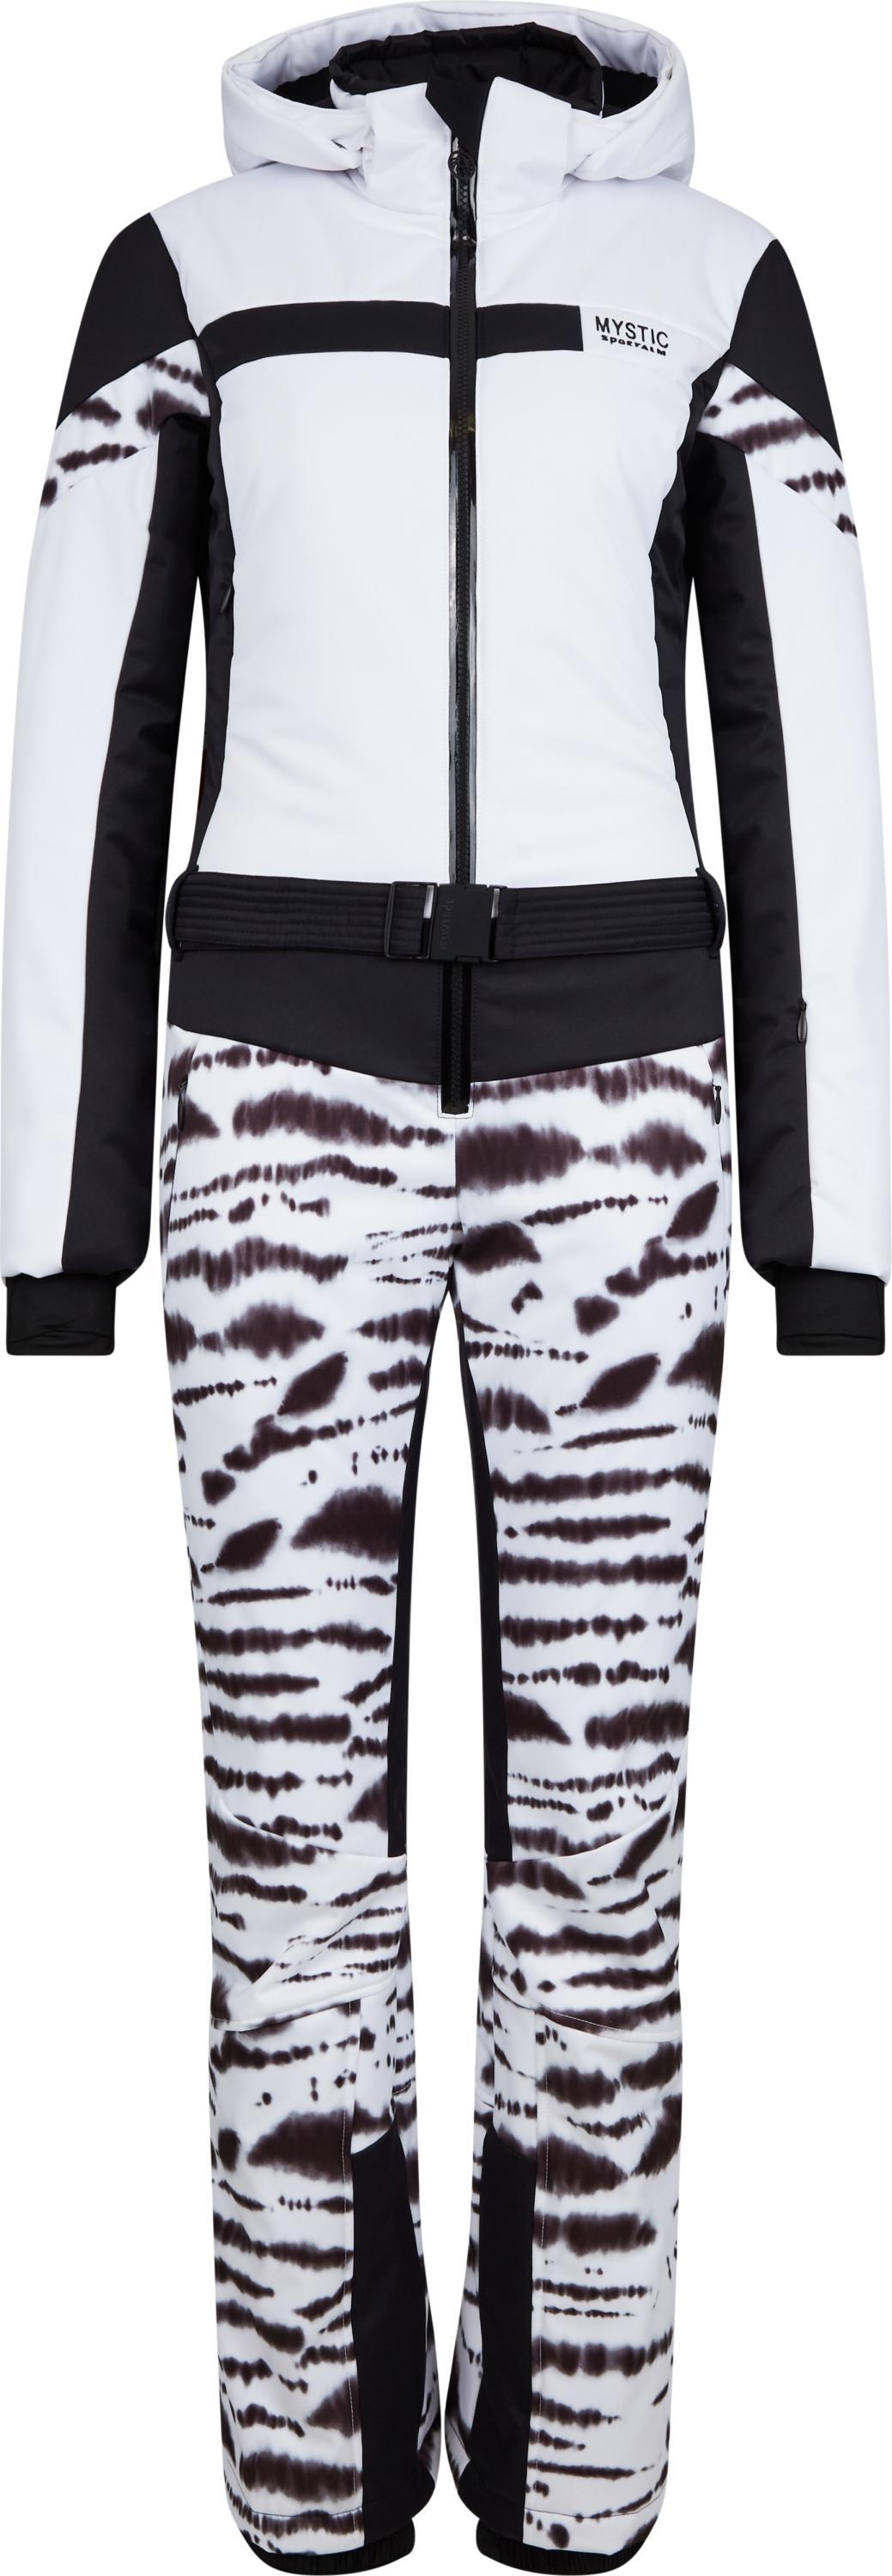
Sportalm Yeast weiss 40/LSkioverall mit BatikprintIn einer sportiven Linie zeigt sich dieser Overall. Die volle Aufmerksamkeit bekommt der Hauptstoff der Hose. Der wei?e Skistoff ist mit einem Batikmuster bedruckt und wird mit einem wei?en Oberteil kombiniert.Seitliche Stretcheins?tze in schwarz sind für eine schmale Linie verantwortlich und sorgen für optimale Bewegungsfreiheit. Dabei sind in die Teilungsnaht des Vorderteiles raffiniert Nahtzipptaschen eingearbeitet. Ein abgesteppter Gürtel kann durch Gürtelschlaufen gef?delt und mit einer Metallschlie?e geschlossen werden. Damit bekommt der ohnehin edle Overall einen noch schickeren Look. Ein kleiner Stehkragen sowie Windf?nge am Saum schützen für N?sse und K?lte. Der Saum ist mit Beinschlitzen mit Rei?verschluss verarbeitet und erleichtert das ?berziehen über die Skischuhe. Eine abnehmbare Kapuze ist mit einem Tunnelzug mit Kordeln ausgestattet, welcher je nach Belieben gezogen werden kann. Ein Transfermotiv auf der Brust komplettiert den l?ssigen Look400,00 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Springfield Wild Yeast Chardonnay 2024Der Springfield Wild Yeast Chardonnay 2024 zeigt eine vielschichtige, dichte Aromatik mit einladenden Noten von reifer Ananas, saftiger Birne und feinen nussigen Nuancen. Die Trauben stammen von 16 bis 21 Jahre alten Rebstöcken, die auf steinigen und kalkhaltigen Böden im Robertson-Tal wachsen ? ideale Voraussetzungen für diese anspruchsvolle Rebsorte. Wenn Sie diesen außergewöhnlichen südafrikanischen Weißwein online kaufen, erwartet Sie eine faszinierende Verbindung aus unberührter Natur und purer Eleganz. Spontangärender Chardonnay aus dem Robertson-Tal: Wilde Hefen, reife Ananas & cremiges Mundgefühl Das Besondere: Der Wein wurde über 60 Tage lang vollständig und ohne Zusätze mit natürlichen Hefen im Stahltank spontan vergoren. Anschließend reifte er für weitere 10 Monate auf der Feinhefe. Diese schonende, traditionelle Arbeitsweise verleiht dem Chardonnay eine bemerkenswerte Tiefe, eine dichte, cremige Struktur und ein präzises, langanhaltendes Mundgefühl. Das weltberühmte Weingut Springfield steht unter der Führung von Winzer Abrie Bruwer für einen kompromisslosen, konsequent naturverbundenen Stil. Als vielseitiger und eleganter Partner am Esstisch harmoniert er hervorragend mit reichhaltigen Fischgerichten, hellem Fleisch, cremigen Risottos oder intensiv gereiftem Käse. Auch solo bietet dieser unfiltrierte Charakterwein anspruchsvollen Genießern einen tiefgründigen Tiefgang. Technische Daten & Produktdetails Rebsorte: 100% Chardonnay Weinstil: Trocken, hochkomplex, tiefgründig, fassunabhängig cremig und ausdrucksstark Herkunft/Region: Robertson, Südafrika (WO) Weingut: Springfield Estate Winzer: Abrie Bruwer Ausbau: 60 Tage temperaturkontrollierte Spontangärung mit wilden Hefen im Edelstahltank, gefolgt von 10 Monaten intensivem Feinhefelager (ungefiltert abgefüllt) Aromen: Reife Ananas, saftige Birne, geröstete Mandel, feine Hefewürze, kalkige Mineralität Serviertemperatur: 10?12 °C (empfohlen: 11 °C) Optimale Trinkreife: Jetzt bis mindestens 2030+ (ausgezeichnetes Entwicklungspotenzial) Allergenhinweis: Enthält Sulfite16,95 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie lautet das deutsche Wort für Nutritional Yeast?
Das deutsche Wort für Nutritional Yeast ist "Nährhefe" oder auch "Hefeflocken". Es handelt sich dabei um inaktive Hefekulturen, die reich an Nährstoffen wie B-Vitaminen und Proteinen sind und häufig als Geschmacksverstärker oder vegane Käsealternative verwendet werden. **
-
Was ist Whiskyhefe 2? - What is Whisky yeast 2?
Whiskyhefe 2 ist eine spezielle Hefe, die zur Herstellung von Whisky verwendet wird. Sie trägt zur Fermentation des Malzes bei und beeinflusst dadurch den Geschmack und das Aroma des Whiskys. Diese Hefeart wird sorgfältig ausgewählt, um die gewünschten Eigenschaften des Endprodukts zu erzielen. Whiskyhefe 2 spielt eine wichtige Rolle im Herstellungsprozess von Whisky und trägt maßgeblich zum einzigartigen Charakter des Getränks bei. **
-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwierig zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung von Menschen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen, sowohl finanziell als auch emotional. **
-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwer zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking schwerwiegende Straftaten sind, die negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung anderer Personen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen und sollten gleichermaßen verurteilt werden. **
Ähnliche Suchbegriffe für Yeast
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spirituellen Missbrauch verstehenSpirituellen Missbrauch verstehen , Wissenschaftliche Essays zu Selbstverlust und Gottentfremdung , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240212, Produktform: Kartoniert, Redaktion: Leimgruber, Ute~Haslbeck, Barbara, Seitenzahl/Blattzahl: 128, Abbildungen: Klimaneutrale Produktion, Keyword: Ausbeutung; Autorität; Frauen; Gewalt; Hierarchie; Katholische Kirche; Kirchenrecht; Missbrauch; Recht; Seelsorge; Spiritueller Missbrauch, Fachschema: Kind / Missbrauch~Missbrauch~Sexualität / Missbrauch~Sexueller Missbrauch~Katholizismus~Römische Kirche~Theologie, Fachkategorie: Katholizismus, römisch-katholische Kirche~Theologie~Religiöse Aspekte: Sexualität, Geschlecht und Beziehungen, Warengruppe: TB/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 142, Höhe: 17, Gewicht: 197, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Was ist Spam-Betrug?
Spam-Betrug bezieht sich auf betrügerische Aktivitäten, bei denen Spam-E-Mails oder Nachrichten verwendet werden, um Personen zu täuschen und sie dazu zu bringen, persönliche Informationen preiszugeben oder Geld zu überweisen. Diese Betrugsversuche können verschiedene Formen annehmen, wie z.B. Phishing, in denen gefälschte E-Mails vorgeben, von vertrauenswürdigen Unternehmen zu stammen, um persönliche Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails oder Nachrichten nicht zu öffnen oder auf sie zu antworten. **
-
Was kann man gegen Hacking oder Phishing auf krakentokens.com tun?
Um sich vor Hacking oder Phishing auf krakentokens.com zu schützen, sollten Sie einige Sicherheitsvorkehrungen treffen. Stellen Sie sicher, dass Sie eine starke und einzigartige Passphrase für Ihr Konto verwenden und aktivieren Sie die Zwei-Faktor-Authentifizierung. Seien Sie vorsichtig bei verdächtigen E-Mails oder Links, die Sie möglicherweise dazu auffordern, Ihre Anmeldedaten preiszugeben, und melden Sie verdächtige Aktivitäten sofort dem Kundensupport von krakentokens.com. **
-
Bist du auf einen Phishing-Betrug reingefallen?
Als KI habe ich keine persönlichen Erfahrungen oder Emotionen, daher kann ich nicht auf Phishing-Betrug hereinfallen. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. Wenn du Fragen zum Thema Phishing hast, stehe ich dir gerne zur Verfügung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.