Domain domainabuse.de kaufen?
Wir ziehen mit dem Projekt
domainabuse.de um.
Sind Sie am Kauf der Domain
domainabuse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain domainabuse.de kaufen?
Schützt mich eine 2FA vor Phishing?
Eine 2FA (Zwei-Faktor-Authentifizierung) bietet zusätzliche Sicherheit gegen Phishing-Angriffe, da sie einen zweiten Faktor (z.B. einen Einmalcode per SMS oder eine Authentifizierungs-App) erfordert, um sich anzumelden. Dadurch wird es für Angreifer schwieriger, Zugriff auf Ihr Konto zu erhalten, selbst wenn sie Ihr Passwort durch Phishing erhalten haben. Es ist jedoch wichtig, wachsam zu bleiben und keine sensiblen Informationen preiszugeben, auch wenn eine 2FA aktiviert ist. **
Ist diese Google Account 2FA Methode sicher vor Phishing-Angriffen?
Die Google Account 2FA Methode, bei der ein Bestätigungscode per SMS gesendet wird, ist sicherer vor Phishing-Angriffen als nur ein Passwort allein. Phishing-Angriffe zielen darauf ab, Benutzer zur Preisgabe ihrer Anmeldedaten zu verleiten, aber mit der zusätzlichen Sicherheitsschicht der 2FA wird es für Angreifer schwieriger, Zugriff auf den Account zu erhalten. Es ist jedoch wichtig zu beachten, dass keine Methode zu 100% sicher ist, und es ist immer ratsam, wachsam zu bleiben und verdächtige Aktivitäten zu melden. **
Ähnliche Suchbegriffe für 2fa
Top-Angebote
Produkte zum Begriff 2fa:
-
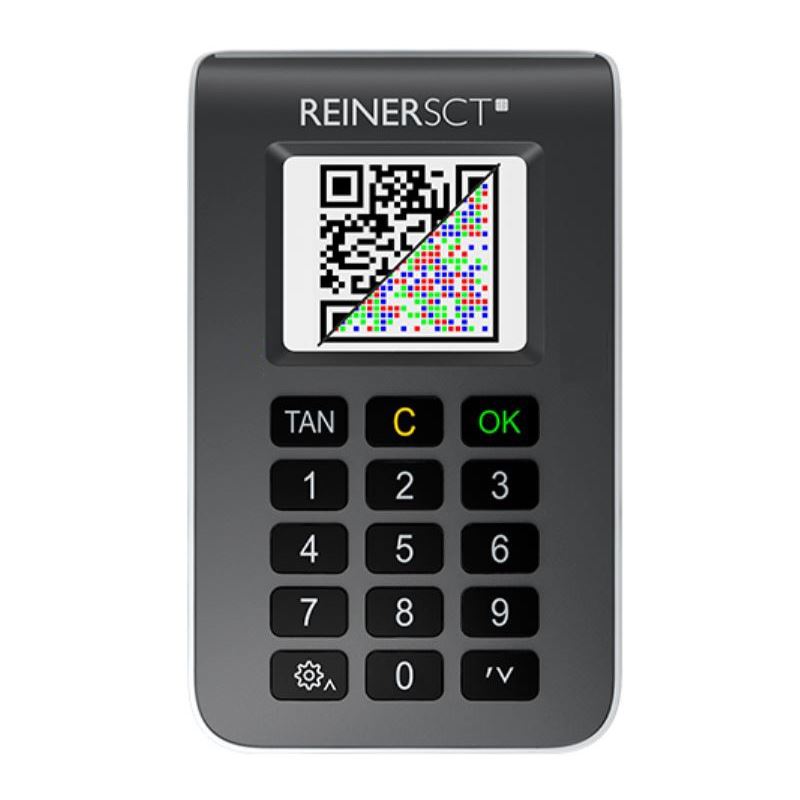
REINER SCT TAN-Generator tanJack deluxe, TOTP, 2FA,chipTAN QR, sm@rt-TAN photo" Unterstützt sowohl SmartTAN photo sowie chipTAN QR Verfahren Arbeitet ohne Internetverbindung Mit zusätzlicher PIN-Absicherung Kamera mit Fotofunktion und integrierter LED-Taschenlampe Mit Timer, SOS-Funktion und Taschenrechner Großes 3,5"" Touch-Farbdisplay mit 320x480 Px Permanente Anzeige von Uhrzeit, Datum und Temperatur Merkmale: Ausführung: für QR Code, mit Kamera, TOTP-Generator weitere Produktinformationen: Anwendungen: 2FA (Zwei-Faktor-Authentisierung), chipTAN QR, chipTAN manuell, sm@rt-TAN photo, sm@rt-TAN manuell, Farb-Matrixcode unterstützt: HHD 1.5, 1.4, 1.3.2 chipTAN 1.1, 1.2 OATH-TOTP nach RFC 6238 Anzahl unterstützter TOTP-Konten: > 100 Stromversorgung: integrierter Li-Ion Akku, 420 mAh Maße: 112 x 70,5 x 13,5 mm (HxBxT) Lieferung: inkl. Ladestation, USB-Kabel, USB-Netzteil"79,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Verletzung der Menschenwürde, Fachbücher von Clemens SedmakDas Fachbuch 'Die Verletzung der Menschenwürde' von Clemens Sedmak bietet eine tiefgehende Analyse des Begriffs der Menschenwürde und dessen praktischer Bedeutung. Anhand der Entscheidungen und Urteile des Europäischen Gerichtshofs für Menschenrechte, insbesondere im Kontext von Artikel 3 der Europäischen Menschenrechtskonvention, untersucht der Autor, wann und wie die Würde eines Menschen verletzt werden kann. Das Buch liefert fundierte Einblicke in die ethischen und rechtlichen Dimensionen der Menschenwürde und beleuchtet die Herausforderungen, die sich aus der Anwendung des Würdeparagraphen ergeben. Sedmak, ein anerkannter Professor für Sozialethik, kombiniert theoretische Überlegungen mit praktischen Fallbeispielen, um die Komplexität des Themas verständlich darzustellen. Die kritische Auseinandersetzung mit aktuellen Urteilen und Entscheidungen macht das Werk zu einer wertvollen Ressource für Studierende, Forschende und Praktiker im Bereich der Ethik und Menschenrechte. Die präzise Analyse und die interdisziplinäre Herangehensweise ermöglichen es den Leserinnen und Lesern, ein tieferes Verständnis für die Bedeutung und den Schutz der Menschenwürde zu entwickeln.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet 2fa?
Was bedeutet 2fa? 2FA steht für Zwei-Faktor-Authentifizierung, ein Sicherheitsverfahren, bei dem Benutzer sich mit zwei verschiedenen Methoden identifizieren müssen, um auf ein Konto oder eine Plattform zuzugreifen. Dies erhöht die Sicherheit, da ein potenzieller Angreifer nicht nur das Passwort, sondern auch einen zweiten Faktor wie einen SMS-Code oder einen Fingerabdruck benötigt. Die 2FA wird häufig in Online-Banking, E-Mail-Konten und anderen sensiblen Bereichen eingesetzt, um die Sicherheit der Benutzer zu gewährleisten. Es ist eine effektive Methode, um unbefugten Zugriff auf persönliche Daten zu verhindern und die Privatsphäre zu schützen. **
-
Wie funktioniert 2fa?
Zwei-Faktor-Authentifizierung (2FA) ist ein Sicherheitsmechanismus, der zusätzlich zum Passwort eine zweite Methode zur Überprüfung der Identität des Benutzers erfordert. Dies kann beispielsweise ein Einmalpasswort sein, das per SMS oder Authentifizierungs-App gesendet wird. Der Benutzer muss sowohl das Passwort als auch den zweiten Faktor eingeben, um sich erfolgreich anzumelden. Dadurch wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den zweiten Faktor benötigen würde, um Zugriff zu erhalten. 2FA bietet eine zusätzliche Schutzschicht gegen Phishing-Angriffe und unbefugten Zugriff auf Konten. **
-
Welche 2fa App?
Welche 2FA-App verwendest du normalerweise, um deine Online-Konten zu schützen? Es gibt verschiedene 2FA-Apps wie Google Authenticator, Authy, Microsoft Authenticator und viele mehr. Jede dieser Apps bietet zusätzliche Sicherheitsebene durch die Generierung von zeitbasierten Einmalpasswörtern (TOTPs). Welche Funktionen sind dir bei einer 2FA-App besonders wichtig? Hast du bereits Erfahrungen mit einer bestimmten 2FA-App gemacht, die du teilen möchtest? **
-
Was ist 2FA?
2FA steht für "Two-Factor Authentication" oder "Zwei-Faktor-Authentifizierung". Es handelt sich um ein Sicherheitsverfahren, bei dem zur Anmeldung oder zum Zugriff auf ein Konto zwei verschiedene Faktoren verwendet werden. Dies kann zum Beispiel ein Passwort und ein Einmalcode sein, der per SMS oder über eine Authentifizierungs-App gesendet wird. Durch die Verwendung von zwei Faktoren wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den zweiten Faktor kennen müsste, um Zugriff zu erhalten. **


Hat Gutefrage 2FA?
Ja, Gutefrage bietet die Möglichkeit der Zwei-Faktor-Authentifizierung (2FA) an. Benutzer können diese Funktion aktivieren, um ihre Konten zusätzlich zu ihrem Passwort mit einem zweiten Faktor, wie zum Beispiel einem Einmalpasswort per SMS, zu schützen. Dies erhöht die Sicherheit und erschwert unbefugten Zugriff auf das Konto. **
Bringt 2FA überhaupt etwas?
Ja, 2FA (Zwei-Faktor-Authentifizierung) bietet eine zusätzliche Sicherheitsebene für den Zugriff auf Konten und Dienste. Durch die Kombination von etwas, das der Benutzer weiß (z.B. Passwort) und etwas, das der Benutzer besitzt (z.B. ein Mobiltelefon), wird die Wahrscheinlichkeit eines erfolgreichen Angriffs verringert. Es ist jedoch wichtig, auch andere Sicherheitsmaßnahmen wie regelmäßige Passwortänderungen und sicheres Verhalten im Internet zu beachten. **
Top-Angebote
Produkte zum Begriff 2fa:
-
REINERSCT TAN-Generator Authenticator mini, TOTP, Zwei-Faktor-Authentisierung (2FA)Für alle Betriebssysteme und Geräte geeignet USB-C für Datenübertragung und Akkuladung Mit 1,77'' Touch-Farbdisplay und Kamera für QRCode-Erkennung Hochwertiges Gehäuse aus Glas und Metall sowie integrierter Li-Po Akku Arbeitet ohne Internetverbindung und ist somit vor Angriffen geschützt Merkmale: Ausführung: für QR Code, mit Kamera, TOTP-Generator weitere Produktinformationen: Anwendungen: 2FA (Zwei-Faktor-Authentisierung) unterstützt: OATH-TOTP nach RFC 6238 Anzahl unterstützter TOTP-Konten: > 100 Stromversorgung: Li-Po Akku Maße: 67,5 x 49 x 12,1 mm (BxHxT) Lieferung: inkl. 1 m Ladekabel59,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REINER SCT TAN-Generator tanJack deluxe, TOTP, 2FA,chipTAN QR, sm@rt-TAN photo" Unterstützt sowohl SmartTAN photo sowie chipTAN QR Verfahren Arbeitet ohne Internetverbindung Mit zusätzlicher PIN-Absicherung Kamera mit Fotofunktion und integrierter LED-Taschenlampe Mit Timer, SOS-Funktion und Taschenrechner Großes 3,5"" Touch-Farbdisplay mit 320x480 Px Permanente Anzeige von Uhrzeit, Datum und Temperatur Merkmale: Ausführung: für QR Code, mit Kamera, TOTP-Generator weitere Produktinformationen: Anwendungen: 2FA (Zwei-Faktor-Authentisierung), chipTAN QR, chipTAN manuell, sm@rt-TAN photo, sm@rt-TAN manuell, Farb-Matrixcode unterstützt: HHD 1.5, 1.4, 1.3.2 chipTAN 1.1, 1.2 OATH-TOTP nach RFC 6238 Anzahl unterstützter TOTP-Konten: > 100 Stromversorgung: integrierter Li-Ion Akku, 420 mAh Maße: 112 x 70,5 x 13,5 mm (HxBxT) Lieferung: inkl. Ladestation, USB-Kabel, USB-Netzteil"79,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schützt mich eine 2FA vor Phishing?
Eine 2FA (Zwei-Faktor-Authentifizierung) bietet zusätzliche Sicherheit gegen Phishing-Angriffe, da sie einen zweiten Faktor (z.B. einen Einmalcode per SMS oder eine Authentifizierungs-App) erfordert, um sich anzumelden. Dadurch wird es für Angreifer schwieriger, Zugriff auf Ihr Konto zu erhalten, selbst wenn sie Ihr Passwort durch Phishing erhalten haben. Es ist jedoch wichtig, wachsam zu bleiben und keine sensiblen Informationen preiszugeben, auch wenn eine 2FA aktiviert ist. **
-
Ist diese Google Account 2FA Methode sicher vor Phishing-Angriffen?
Die Google Account 2FA Methode, bei der ein Bestätigungscode per SMS gesendet wird, ist sicherer vor Phishing-Angriffen als nur ein Passwort allein. Phishing-Angriffe zielen darauf ab, Benutzer zur Preisgabe ihrer Anmeldedaten zu verleiten, aber mit der zusätzlichen Sicherheitsschicht der 2FA wird es für Angreifer schwieriger, Zugriff auf den Account zu erhalten. Es ist jedoch wichtig zu beachten, dass keine Methode zu 100% sicher ist, und es ist immer ratsam, wachsam zu bleiben und verdächtige Aktivitäten zu melden. **
-
Was bedeutet 2fa?
Was bedeutet 2fa? 2FA steht für Zwei-Faktor-Authentifizierung, ein Sicherheitsverfahren, bei dem Benutzer sich mit zwei verschiedenen Methoden identifizieren müssen, um auf ein Konto oder eine Plattform zuzugreifen. Dies erhöht die Sicherheit, da ein potenzieller Angreifer nicht nur das Passwort, sondern auch einen zweiten Faktor wie einen SMS-Code oder einen Fingerabdruck benötigt. Die 2FA wird häufig in Online-Banking, E-Mail-Konten und anderen sensiblen Bereichen eingesetzt, um die Sicherheit der Benutzer zu gewährleisten. Es ist eine effektive Methode, um unbefugten Zugriff auf persönliche Daten zu verhindern und die Privatsphäre zu schützen. **
-
Wie funktioniert 2fa?
Zwei-Faktor-Authentifizierung (2FA) ist ein Sicherheitsmechanismus, der zusätzlich zum Passwort eine zweite Methode zur Überprüfung der Identität des Benutzers erfordert. Dies kann beispielsweise ein Einmalpasswort sein, das per SMS oder Authentifizierungs-App gesendet wird. Der Benutzer muss sowohl das Passwort als auch den zweiten Faktor eingeben, um sich erfolgreich anzumelden. Dadurch wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den zweiten Faktor benötigen würde, um Zugriff zu erhalten. 2FA bietet eine zusätzliche Schutzschicht gegen Phishing-Angriffe und unbefugten Zugriff auf Konten. **
Ähnliche Suchbegriffe für 2fa
-
Die Verletzung der Menschenwürde, Fachbücher von Clemens SedmakDas Fachbuch 'Die Verletzung der Menschenwürde' von Clemens Sedmak bietet eine tiefgehende Analyse des Begriffs der Menschenwürde und dessen praktischer Bedeutung. Anhand der Entscheidungen und Urteile des Europäischen Gerichtshofs für Menschenrechte, insbesondere im Kontext von Artikel 3 der Europäischen Menschenrechtskonvention, untersucht der Autor, wann und wie die Würde eines Menschen verletzt werden kann. Das Buch liefert fundierte Einblicke in die ethischen und rechtlichen Dimensionen der Menschenwürde und beleuchtet die Herausforderungen, die sich aus der Anwendung des Würdeparagraphen ergeben. Sedmak, ein anerkannter Professor für Sozialethik, kombiniert theoretische Überlegungen mit praktischen Fallbeispielen, um die Komplexität des Themas verständlich darzustellen. Die kritische Auseinandersetzung mit aktuellen Urteilen und Entscheidungen macht das Werk zu einer wertvollen Ressource für Studierende, Forschende und Praktiker im Bereich der Ethik und Menschenrechte. Die präzise Analyse und die interdisziplinäre Herangehensweise ermöglichen es den Leserinnen und Lesern, ein tieferes Verständnis für die Bedeutung und den Schutz der Menschenwürde zu entwickeln.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spirituellen Missbrauch verstehenSpirituellen Missbrauch verstehen , Wissenschaftliche Essays zu Selbstverlust und Gottentfremdung , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240212, Produktform: Kartoniert, Redaktion: Leimgruber, Ute~Haslbeck, Barbara, Seitenzahl/Blattzahl: 128, Abbildungen: Klimaneutrale Produktion, Keyword: Ausbeutung; Autorität; Frauen; Gewalt; Hierarchie; Katholische Kirche; Kirchenrecht; Missbrauch; Recht; Seelsorge; Spiritueller Missbrauch, Fachschema: Kind / Missbrauch~Missbrauch~Sexualität / Missbrauch~Sexueller Missbrauch~Katholizismus~Römische Kirche~Theologie, Fachkategorie: Katholizismus, römisch-katholische Kirche~Theologie~Religiöse Aspekte: Sexualität, Geschlecht und Beziehungen, Warengruppe: TB/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 142, Höhe: 17, Gewicht: 197, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche 2fa App?
Welche 2FA-App verwendest du normalerweise, um deine Online-Konten zu schützen? Es gibt verschiedene 2FA-Apps wie Google Authenticator, Authy, Microsoft Authenticator und viele mehr. Jede dieser Apps bietet zusätzliche Sicherheitsebene durch die Generierung von zeitbasierten Einmalpasswörtern (TOTPs). Welche Funktionen sind dir bei einer 2FA-App besonders wichtig? Hast du bereits Erfahrungen mit einer bestimmten 2FA-App gemacht, die du teilen möchtest? **
-
Was ist 2FA?
2FA steht für "Two-Factor Authentication" oder "Zwei-Faktor-Authentifizierung". Es handelt sich um ein Sicherheitsverfahren, bei dem zur Anmeldung oder zum Zugriff auf ein Konto zwei verschiedene Faktoren verwendet werden. Dies kann zum Beispiel ein Passwort und ein Einmalcode sein, der per SMS oder über eine Authentifizierungs-App gesendet wird. Durch die Verwendung von zwei Faktoren wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den zweiten Faktor kennen müsste, um Zugriff zu erhalten. **
-
Hat Gutefrage 2FA?
Ja, Gutefrage bietet die Möglichkeit der Zwei-Faktor-Authentifizierung (2FA) an. Benutzer können diese Funktion aktivieren, um ihre Konten zusätzlich zu ihrem Passwort mit einem zweiten Faktor, wie zum Beispiel einem Einmalpasswort per SMS, zu schützen. Dies erhöht die Sicherheit und erschwert unbefugten Zugriff auf das Konto. **
-
Bringt 2FA überhaupt etwas?
Ja, 2FA (Zwei-Faktor-Authentifizierung) bietet eine zusätzliche Sicherheitsebene für den Zugriff auf Konten und Dienste. Durch die Kombination von etwas, das der Benutzer weiß (z.B. Passwort) und etwas, das der Benutzer besitzt (z.B. ein Mobiltelefon), wird die Wahrscheinlichkeit eines erfolgreichen Angriffs verringert. Es ist jedoch wichtig, auch andere Sicherheitsmaßnahmen wie regelmäßige Passwortänderungen und sicheres Verhalten im Internet zu beachten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.