Domain domainabuse.de kaufen?
Wir ziehen mit dem Projekt
domainabuse.de um.
Sind Sie am Kauf der Domain
domainabuse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain domainabuse.de kaufen?
Was ist der Unterschied zwischen plakativ und flächig?
Plakativ bezieht sich auf etwas, das auffällig, grell oder übertrieben ist und eine starke Wirkung erzielen soll. Es kann sich auf visuelle Darstellungen, aber auch auf Aussagen oder Handlungen beziehen. Flächig hingegen bezieht sich auf etwas, das sich über eine große Fläche erstreckt oder eine große Fläche einnimmt, ohne dabei unbedingt auffällig oder übertrieben zu sein. Es kann sich auf visuelle Gestaltungen, aber auch auf andere Aspekte wie Texte oder Klang beziehen. **
Wie lässt sich der Begriff "flächig" in Bezug auf geometrische Formen definieren?
Der Begriff "flächig" bezieht sich auf eine Form, die eine ebene Fläche oder Oberfläche besitzt, ohne ausgeprägte Höhenunterschiede. Flächige Formen haben keine ausgeprägten Kanten oder Ecken, sondern sind gleichmäßig und glatt. Beispiele für flächige Formen sind Kreise, Quadrate und Rechtecke. **
Ähnliche Suchbegriffe für Flächig
Top-Angebote
Produkte zum Begriff Flächig:
-
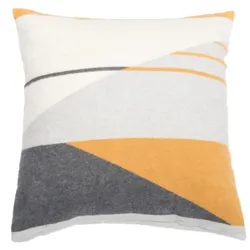
David Fussenegger Kissenhülle Jade 'flächig' 50 x 50 cm (Farbe: Ocker)David Fussenegger Kissenhülle Jade 'flächig' Ca. 50 x 50 cm Flanell 100% Baumwolle aus kontrolliert biologischem Anbau Jacquard gewebt Waschbar bei 40° im Schonwaschgang, bleichen nicht erlaubt, nicht im Wäschetrockner trocknen, warm bügeln Produkt und Unternehmen sind zertifiziert und erfüllen die strengen Richtlinien der ökologisch und sozial verträglichen Herstellung Zertifiziert durch ECOCERT Greenlife, Liz. Nr. 151804 Sehr strapazierfähig Ohne störenden, harten Reißverschluß Bequeme und praktische Einschub/ Überschlagtechnik (Hotelverschluß) Ohne Füllung Als wunderbare Ergänzung zu zahlreichen Decken-Designs entwickelt die Kreation von David Fussenegger immer neue Kissenhüllen in den verschiedensten Größen und Materialien – perfekt zum Kombinieren und Dekorieren. Durch den einfachen Hotelverschluss lassen sie sich leicht mit handelsüblichen Kissenfüllungen befüllen – aber natürlich empfehlen wir, die DF-Füllungen zu verwenden, die in Größe und Füllgrad ideal abgestimmt sind. Wasch deine Kuschel- Accessoires wie auf dem Pflege-Etikett angegeben und verwende einfach nur einen Klecks (haselnussgroß) ganz normales Haarshampoo aus dem Supermarkt. Die Fasern werden auf diese Weise enorm geschont, deine Textilien aber trotzdem wunderbar sauber und den Weichspüler kannst du dir auch noch sparen. Der unerwünschte 'Pilling'-Effekt auf der Oberfläche der Textilien lässt sich so zu einem guten Teil vermeiden. Zieh das Gewebe in noch nassem Zustand vorsichtig in Form und trockne es am besten liegend. Die Oberfläche der Veloursdecken nach dem Waschen mit einer Haarbürste sanft aufkämmen, der Flor entfaltet auf diese Weise seine ursprüngliche Flauschigkeit. Baumwolle ist ein von Natur aus krauses Material, das sich in Kontakt mit Wasser zusammenzieht. Waschkrumpf ist ganz normal und kein Grund für eine Reklamation. David Fussenegger Textil GmbH Unterhub 33 6844 Altach / Austria info@davidfussenegger.com24,46 €*Versand: 5,79 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwierig zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung von Menschen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen, sowohl finanziell als auch emotional. **
-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwer zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking schwerwiegende Straftaten sind, die negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung anderer Personen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen und sollten gleichermaßen verurteilt werden. **
-
Sind manche Bilder auf der SD-Karte nicht darstellbar, nicht aufrufbar oder teilweise flächig bunt oder grau? Ist die SD-Karte kaputt?
Es ist möglich, dass die SD-Karte beschädigt ist, wenn einige Bilder nicht angezeigt werden können oder wenn sie fehlerhaft dargestellt werden. Es könnte auch sein, dass die Dateien korrupt sind oder dass es ein Problem mit dem Gerät gibt, auf dem die SD-Karte verwendet wird. Es wäre ratsam, die SD-Karte in einem anderen Gerät zu testen oder sie von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems festzustellen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **


Was ist Spam-Betrug?
Spam-Betrug bezieht sich auf betrügerische Aktivitäten, bei denen Spam-E-Mails oder Nachrichten verwendet werden, um Personen zu täuschen und sie dazu zu bringen, persönliche Informationen preiszugeben oder Geld zu überweisen. Diese Betrugsversuche können verschiedene Formen annehmen, wie z.B. Phishing, in denen gefälschte E-Mails vorgeben, von vertrauenswürdigen Unternehmen zu stammen, um persönliche Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails oder Nachrichten nicht zu öffnen oder auf sie zu antworten. **
Was kann man gegen Hacking oder Phishing auf krakentokens.com tun?
Um sich vor Hacking oder Phishing auf krakentokens.com zu schützen, sollten Sie einige Sicherheitsvorkehrungen treffen. Stellen Sie sicher, dass Sie eine starke und einzigartige Passphrase für Ihr Konto verwenden und aktivieren Sie die Zwei-Faktor-Authentifizierung. Seien Sie vorsichtig bei verdächtigen E-Mails oder Links, die Sie möglicherweise dazu auffordern, Ihre Anmeldedaten preiszugeben, und melden Sie verdächtige Aktivitäten sofort dem Kundensupport von krakentokens.com. **
Top-Angebote
Produkte zum Begriff Flächig:
-
David Fussenegger Kissenhülle Jade 'flächig' 50 x 50 cm (Farbe: Ocker)David Fussenegger Kissenhülle Jade 'flächig' Ca. 50 x 50 cm Flanell 100% Baumwolle aus kontrolliert biologischem Anbau Jacquard gewebt Waschbar bei 40° im Schonwaschgang, bleichen nicht erlaubt, nicht im Wäschetrockner trocknen, warm bügeln Produkt und Unternehmen sind zertifiziert und erfüllen die strengen Richtlinien der ökologisch und sozial verträglichen Herstellung Zertifiziert durch ECOCERT Greenlife, Liz. Nr. 151804 Sehr strapazierfähig Ohne störenden, harten Reißverschluß Bequeme und praktische Einschub/ Überschlagtechnik (Hotelverschluß) Ohne Füllung Als wunderbare Ergänzung zu zahlreichen Decken-Designs entwickelt die Kreation von David Fussenegger immer neue Kissenhüllen in den verschiedensten Größen und Materialien – perfekt zum Kombinieren und Dekorieren. Durch den einfachen Hotelverschluss lassen sie sich leicht mit handelsüblichen Kissenfüllungen befüllen – aber natürlich empfehlen wir, die DF-Füllungen zu verwenden, die in Größe und Füllgrad ideal abgestimmt sind. Wasch deine Kuschel- Accessoires wie auf dem Pflege-Etikett angegeben und verwende einfach nur einen Klecks (haselnussgroß) ganz normales Haarshampoo aus dem Supermarkt. Die Fasern werden auf diese Weise enorm geschont, deine Textilien aber trotzdem wunderbar sauber und den Weichspüler kannst du dir auch noch sparen. Der unerwünschte 'Pilling'-Effekt auf der Oberfläche der Textilien lässt sich so zu einem guten Teil vermeiden. Zieh das Gewebe in noch nassem Zustand vorsichtig in Form und trockne es am besten liegend. Die Oberfläche der Veloursdecken nach dem Waschen mit einer Haarbürste sanft aufkämmen, der Flor entfaltet auf diese Weise seine ursprüngliche Flauschigkeit. Baumwolle ist ein von Natur aus krauses Material, das sich in Kontakt mit Wasser zusammenzieht. Waschkrumpf ist ganz normal und kein Grund für eine Reklamation. David Fussenegger Textil GmbH Unterhub 33 6844 Altach / Austria info@davidfussenegger.com24,46 €*Versand: 5,79 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen plakativ und flächig?
Plakativ bezieht sich auf etwas, das auffällig, grell oder übertrieben ist und eine starke Wirkung erzielen soll. Es kann sich auf visuelle Darstellungen, aber auch auf Aussagen oder Handlungen beziehen. Flächig hingegen bezieht sich auf etwas, das sich über eine große Fläche erstreckt oder eine große Fläche einnimmt, ohne dabei unbedingt auffällig oder übertrieben zu sein. Es kann sich auf visuelle Gestaltungen, aber auch auf andere Aspekte wie Texte oder Klang beziehen. **
-
Wie lässt sich der Begriff "flächig" in Bezug auf geometrische Formen definieren?
Der Begriff "flächig" bezieht sich auf eine Form, die eine ebene Fläche oder Oberfläche besitzt, ohne ausgeprägte Höhenunterschiede. Flächige Formen haben keine ausgeprägten Kanten oder Ecken, sondern sind gleichmäßig und glatt. Beispiele für flächige Formen sind Kreise, Quadrate und Rechtecke. **
-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwierig zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung von Menschen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen, sowohl finanziell als auch emotional. **
-
Was ist schlimmer, Betrug oder Hacking?
Es ist schwer zu sagen, was schlimmer ist, da sowohl Betrug als auch Hacking schwerwiegende Straftaten sind, die negative Auswirkungen haben können. Betrug beinhaltet die absichtliche Täuschung und Ausnutzung anderer Personen, während Hacking den unautorisierten Zugriff auf Computersysteme und Daten beinhaltet. Beide Handlungen können erheblichen Schaden verursachen und sollten gleichermaßen verurteilt werden. **
Ähnliche Suchbegriffe für Flächig
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spirituellen Missbrauch verstehenSpirituellen Missbrauch verstehen , Wissenschaftliche Essays zu Selbstverlust und Gottentfremdung , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240212, Produktform: Kartoniert, Redaktion: Leimgruber, Ute~Haslbeck, Barbara, Seitenzahl/Blattzahl: 128, Abbildungen: Klimaneutrale Produktion, Keyword: Ausbeutung; Autorität; Frauen; Gewalt; Hierarchie; Katholische Kirche; Kirchenrecht; Missbrauch; Recht; Seelsorge; Spiritueller Missbrauch, Fachschema: Kind / Missbrauch~Missbrauch~Sexualität / Missbrauch~Sexueller Missbrauch~Katholizismus~Römische Kirche~Theologie, Fachkategorie: Katholizismus, römisch-katholische Kirche~Theologie~Religiöse Aspekte: Sexualität, Geschlecht und Beziehungen, Warengruppe: TB/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 142, Höhe: 17, Gewicht: 197, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind manche Bilder auf der SD-Karte nicht darstellbar, nicht aufrufbar oder teilweise flächig bunt oder grau? Ist die SD-Karte kaputt?
Es ist möglich, dass die SD-Karte beschädigt ist, wenn einige Bilder nicht angezeigt werden können oder wenn sie fehlerhaft dargestellt werden. Es könnte auch sein, dass die Dateien korrupt sind oder dass es ein Problem mit dem Gerät gibt, auf dem die SD-Karte verwendet wird. Es wäre ratsam, die SD-Karte in einem anderen Gerät zu testen oder sie von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems festzustellen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Was ist Spam-Betrug?
Spam-Betrug bezieht sich auf betrügerische Aktivitäten, bei denen Spam-E-Mails oder Nachrichten verwendet werden, um Personen zu täuschen und sie dazu zu bringen, persönliche Informationen preiszugeben oder Geld zu überweisen. Diese Betrugsversuche können verschiedene Formen annehmen, wie z.B. Phishing, in denen gefälschte E-Mails vorgeben, von vertrauenswürdigen Unternehmen zu stammen, um persönliche Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails oder Nachrichten nicht zu öffnen oder auf sie zu antworten. **
-
Was kann man gegen Hacking oder Phishing auf krakentokens.com tun?
Um sich vor Hacking oder Phishing auf krakentokens.com zu schützen, sollten Sie einige Sicherheitsvorkehrungen treffen. Stellen Sie sicher, dass Sie eine starke und einzigartige Passphrase für Ihr Konto verwenden und aktivieren Sie die Zwei-Faktor-Authentifizierung. Seien Sie vorsichtig bei verdächtigen E-Mails oder Links, die Sie möglicherweise dazu auffordern, Ihre Anmeldedaten preiszugeben, und melden Sie verdächtige Aktivitäten sofort dem Kundensupport von krakentokens.com. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.